Atac cibernetic de amploare în Republica Moldova: hackerii au obținut acces la datele personale a 750.000 de persoane
29 octombrie 2026
⏱ Timp de citire: 5 minute
Datele personale a aproximativ 750.000 de cetățeni ai Republicii Moldova au fost puse în pericol în urma unui atac cibernetic de amploare asupra sistemelor digitale ale statului. Autoritățile investighează o posibilă implicare a unor structuri de stat străine și avertizează asupra riscului de fraudă prin utilizarea informațiilor furate.
Potrivit Radio România, atacul a vizat serviciile publice digitale și a scos în evidență vulnerabilități în protecția datelor cetățenilor.
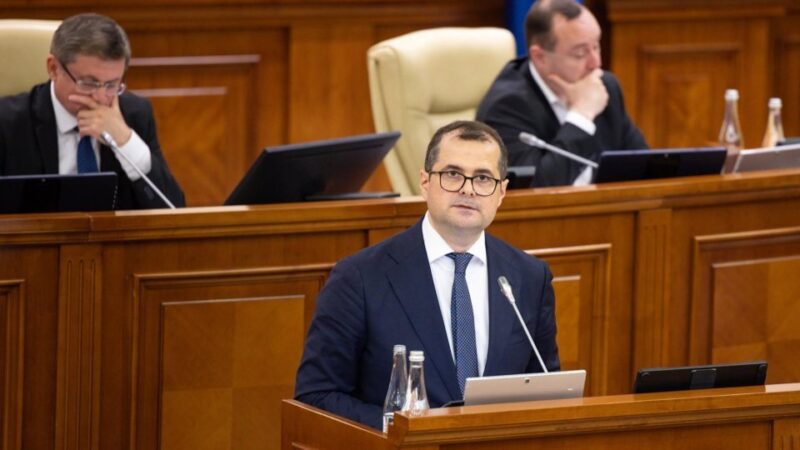
Potrivit prim-ministrului Vasile Tofan, atacul s-a desfășurat în perioada 19–23 octombrie. Atacatorii au încercat să obțină informații despre aproximativ un milion de persoane, iar în circa 750.000 de cazuri au reușit să sustragă cel puțin un element de date personale, precum numele, prenumele sau anul nașterii.
Autoritățile au anunțat că, la 23 octombrie, au reușit să oprească extragerea neautorizată a informațiilor și să blocheze tentativele ulterioare de acces la date.
Datele bancare nu au fost compromise, dar riscul de fraudă persistă
Prim-ministrul a dat asigurări că datele cardurilor bancare nu au fost compromise, deoarece acestea sunt stocate pe serverele băncilor și ale operatorilor de plăți, nu în sistemele informatice guvernamentale.
Cu toate acestea, informațiile personale furate ar putea fi folosite în diverse scheme de fraudă. Atacatorii pot contacta cetățenii prin telefon, SMS sau e-mail, pretinzând că sunt angajați ai instituțiilor publice ori ai băncilor. Utilizarea numelor reale și a altor date personale poate face aceste mesaje mai convingătoare.
Vasile Tofan le-a cerut cetățenilor să manifeste o prudență sporită în următoarele zile, să nu acceseze linkuri suspecte și să nu divulge parole sau coduri de verificare unor persoane necunoscute.
Experții subliniază, de asemenea, că furtul datelor personale nu înseamnă automat accesul la conturile bancare. Totuși, aceste informații pot fi reutilizate în scopuri frauduloase chiar și după mai mulți ani.
Autoritățile verifică posibila implicare a unor state străine
Potrivit șefului guvernului, amploarea incidentului ar putea indica o campanie cibernetică mai largă și coordonată, îndreptată nu doar împotriva datelor personale ale cetățenilor, ci și împotriva infrastructurii digitale a statului.
„Țara noastră este ținta unor atacuri cibernetice coordonate și de amploare, nu vorbim doar despre un incident izolat”, a declarat Tofan, adăugând că instituțiile competente verifică posibila implicare a unor actori statali străini.
Deocamdată, autorii atacului nu au fost identificați. La investigarea incidentului și la remedierea vulnerabilităților participă specialiști ai Agenției pentru Securitate Cibernetică, ai Serviciului Tehnologia Informației și Securitate Cibernetică, ai Agenției de Guvernare Electronică, ai Serviciului de Informații și Securitate, precum și experți din sectorul privat.
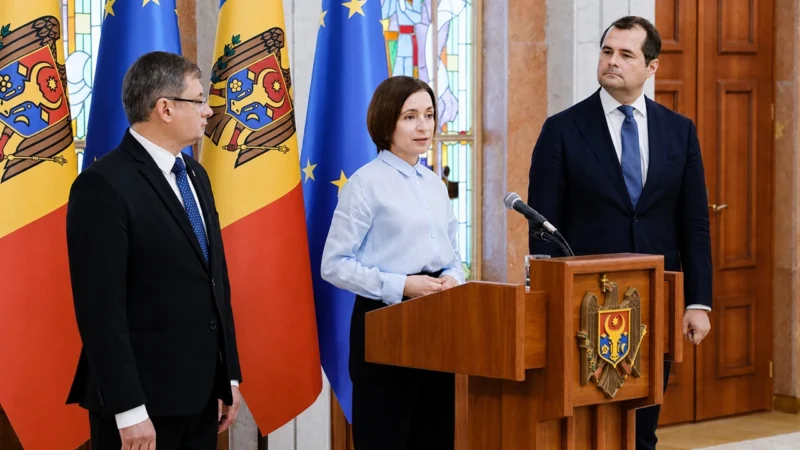
Președinta Republicii Moldova, Maia Sandu, a convocat o ședință a Consiliului Național de Securitate, în cadrul căreia urmează să fie analizată situația și stabilite măsurile ulterioare.
Experții avertizează asupra vulnerabilităților în protecția digitală
Atacul cibernetic a scos la iveală posibile deficiențe în sistemul de protecție a resurselor informaționale ale statului. Analistul Ion Tevarec a declarat că nivelul de securitate digitală al țării ar putea fi mai scăzut decât se credea anterior.
Potrivit acestuia, informațiile furate, inclusiv numerele de identificare personală, datele despre membrii familiei sau statutul de pensionar, ar putea ajuta infractorii să se dea drept reprezentanți ai instituțiilor publice ori ai organizațiilor financiare.
Experta în securitate cibernetică Natalia Spînu a subliniat că consolidarea protecției trebuie să se bazeze pe trei direcții principale: pregătirea specialiștilor, proceduri clare de intervenție și implementarea tehnologiilor.
Ea a atras atenția și asupra necesității detectării automate a operațiunilor suspecte. În special, tentativele de extragere în masă a informațiilor ar trebui să declanșeze imediat alerte în sistemele de securitate.
După atac, șefa Agenției de Guvernare Electronică și-a dat demisia
Incidentul a provocat schimbări la nivelul instituției responsabile de digitalizarea serviciilor publice. Șefa Agenției de Guvernare Electronică, Nicoleta Colomeț, și-a anunțat demisia. Atribuțiile de conducere au fost preluate temporar de Artiom Cocea.
Prim-ministrul a declarat că este necesară revizuirea priorităților instituției, cu un accent mai puternic pe protecția serviciilor digitale ale statului, nu doar pe dezvoltarea și promovarea acestora.
Guvernul a anunțat, de asemenea, măsuri suplimentare de securitate cibernetică, printre care consolidarea coordonării între instituțiile publice, audituri automatizate periodice ale sistemelor și implicarea partenerilor internaționali și a experților din sectorul privat.
Autoritățile din Republica Moldova restabilesc treptat funcționarea serviciilor afectate, după verificarea securității acestora. În același timp, experții subliniază importanța informării cetățenilor cu privire la amploarea și natura scurgerii de date, precum și la măsurile concrete prin care aceștia își pot proteja informațiile personale împotriva utilizării abuzive.